El eslabón más débil: así cae tu equipo en ataques de phishing
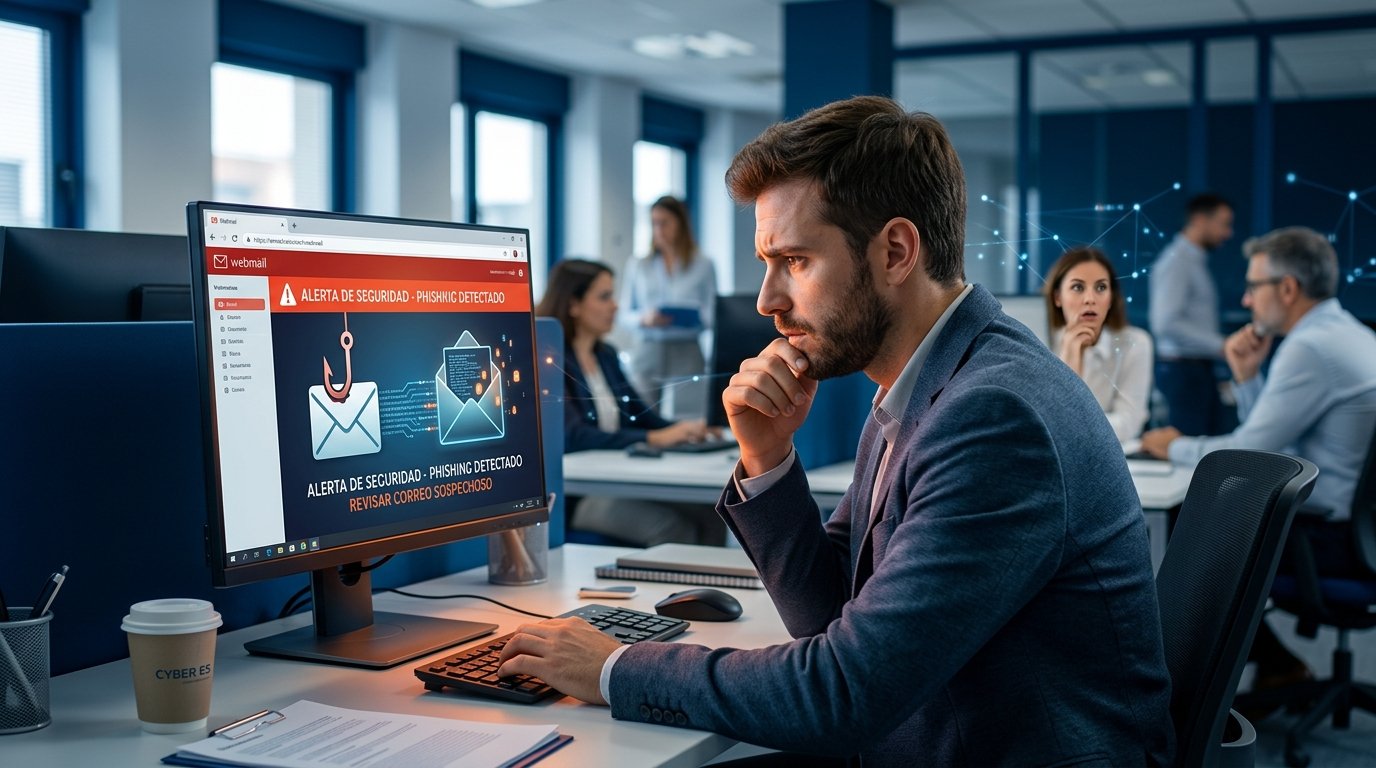
El 95% de las brechas de seguridad tienen un origen humano. Los ciberdelincuentes lo saben y por eso el phishing sigue siendo el vector de ataque más utilizado contra pymes. Un solo clic de un empleado en un enlace malicioso puede comprometer toda la red de tu empresa.
¿Qué es el phishing?
El phishing es una técnica de ingeniería social que consiste en suplantar la identidad de una entidad legítima (banco, proveedor, compañero de trabajo) para engañar a la víctima y conseguir que revele información confidencial o realice una acción dañina, como descargar un archivo infectado.
Tipos de phishing más comunes en pymes
- Phishing por correo electrónico: El más habitual. Correos que imitan facturas, notificaciones de Hacienda, etc.
- Spear phishing: Ataques dirigidos a una persona concreta con información personal.
- Whaling: Dirigido a altos cargos (gerentes, directores).
- Smishing y vishing: A través de SMS o llamadas telefónicas.
Cómo entrenar a tu equipo
La formación continua es la mejor defensa. Organiza sesiones periódicas y simula ataques de phishing para medir la respuesta. Enseña a tus empleados a:
- Verificar la dirección de correo del remitente.
- No hacer clic en enlaces sospechosos; pasar el ratón para ver la URL real.
- Desconfiar de mensajes con urgencia o amenazas.
- No descargar archivos adjuntos inesperados.
Herramientas de apoyo
Además de la formación, es recomendable usar herramientas que reduzcan el riesgo:
Gestor de contraseñas
Si un empleado cae en phishing, los atacantes pueden robar credenciales. Con NordPass puedes generar contraseñas únicas y fuertes, de modo que una credencial robada no sirva para acceder a otros servicios.
VPN para conexiones seguras
Si tus empleados trabajan desde redes públicas, anímalos a usar NordVPN para cifrar su tráfico.
🛡️ Solución recomendada
Refuerza la seguridad de tu equipo con el Kit de Supervivencia Digital.
Proteger contraseñas con NordPass →Recuerda: un equipo formado es tu primera línea de defensa.